„Twoja strona zostanie zawieszona”. Uważaj na fałszywy alert hostingowy
W opisanej kampanii link prowadzi do podrobionego logowania, a kolejny krok wyłudza dane karty.
Przejdź do źródeł ↓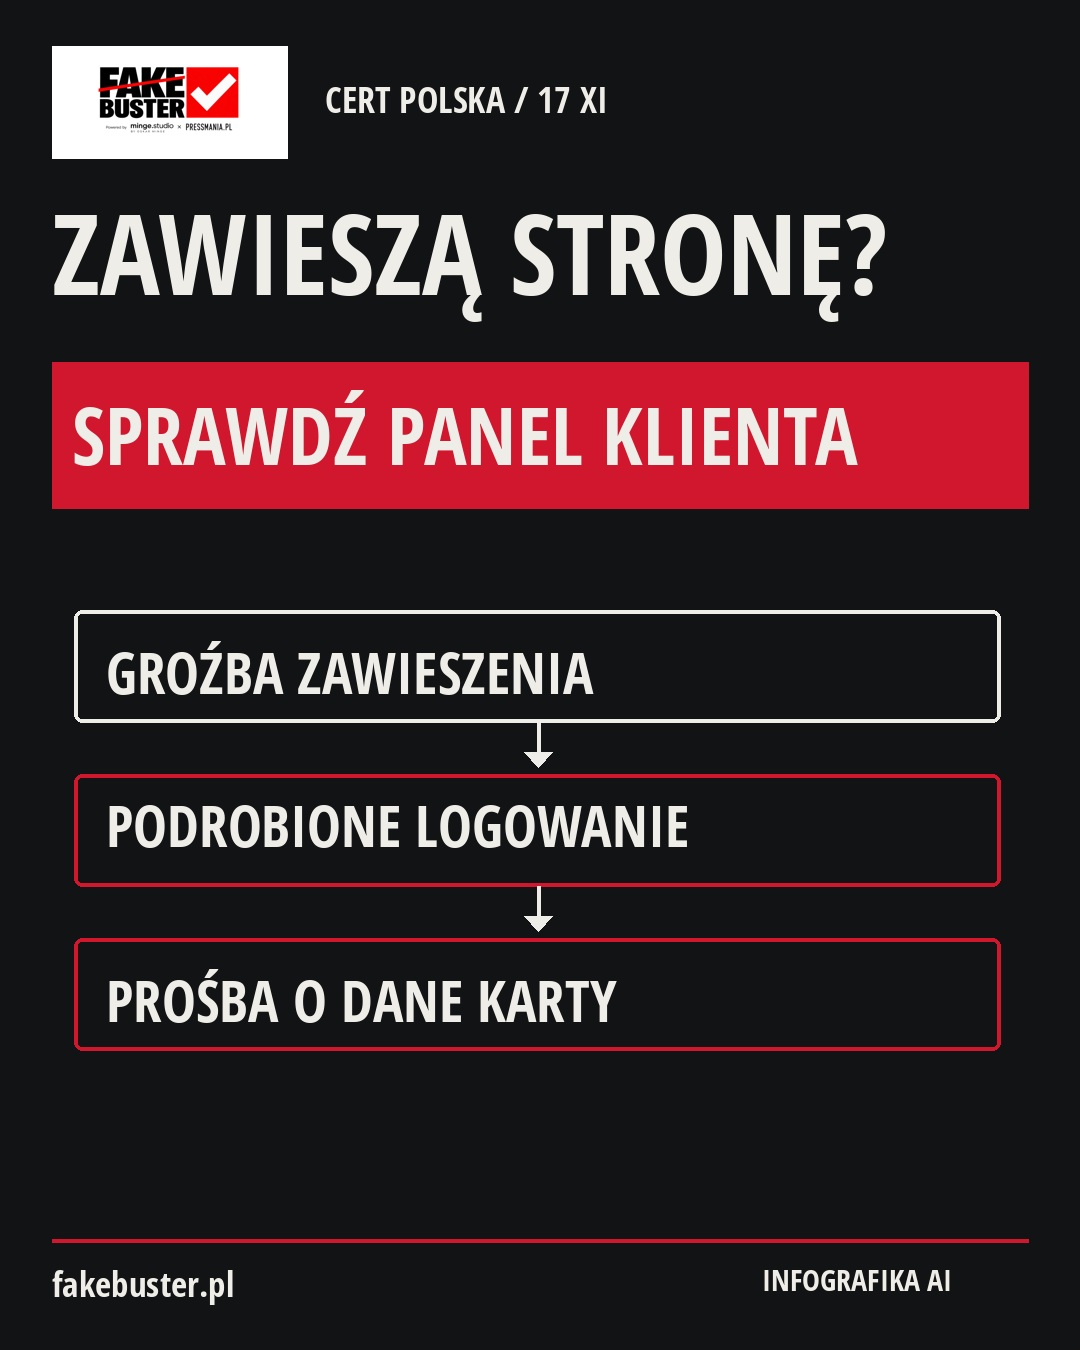
- Sprawdzane twierdzenie
- Linki w alertach opisanych przez CERT Polska 214/2026 otwierają autentyczny panel dostawcy hostingu.
- Co wynika ze źródeł
- W opisanej kampanii link prowadzi do podrobionego logowania, a kolejny krok wyłudza dane karty.
- Jak działa ten przekaz
- Nadawca zapowiada ograniczenie usługi lub zawieszenie strony. Dla właściciela sklepu to groźba utraty zamówień, więc prośba o natychmiastowe zalogowanie może brzmieć pilnie. CERT Polska opisał 17 listopada wykorzystanie właśnie takiego pretekstu. Pierwszy formularz przechwytuje dane uwierzytelniające. Później użytkownik dostaje prośbę o podanie danych karty płatniczej. W jednej sesji może więc ujawnić informacje potrzebne do przejęcia konta i do dalszych prób oszustwa. Otwórz znany panel dostawcy ze swojej zakładki albo wpisz jego adres samodzielnie. Sprawdź, czy pojawia się tam komunikat dotyczący Twojej usługi. Zwróć uwagę na domenę nadawcy i docelowy adres linku. Podejrzaną korespondencję przekaż CERT Polska. Pilny ton wiadomości jest powodem do sprawdzenia jej niezależnym kanałem.
- Granice ustaleń
- Opisujemy przebieg kampanii CERT 214/2026. Nie ustalamy na tej podstawie stanu konkretnej usługi hostingowej czy bezpieczeństwa każdej wiadomości o płatności.
- Daty zdarzenia i źródeł
- Komunikat CERT Polska 214/2026 z 17 listopada 2026.
Źródła skontrolowano . Dodano: 19 listopada 2026. Historia zmian: pierwsza publikacja tej weryfikacji. Brak późniejszych sprostowań w chwili kontroli.